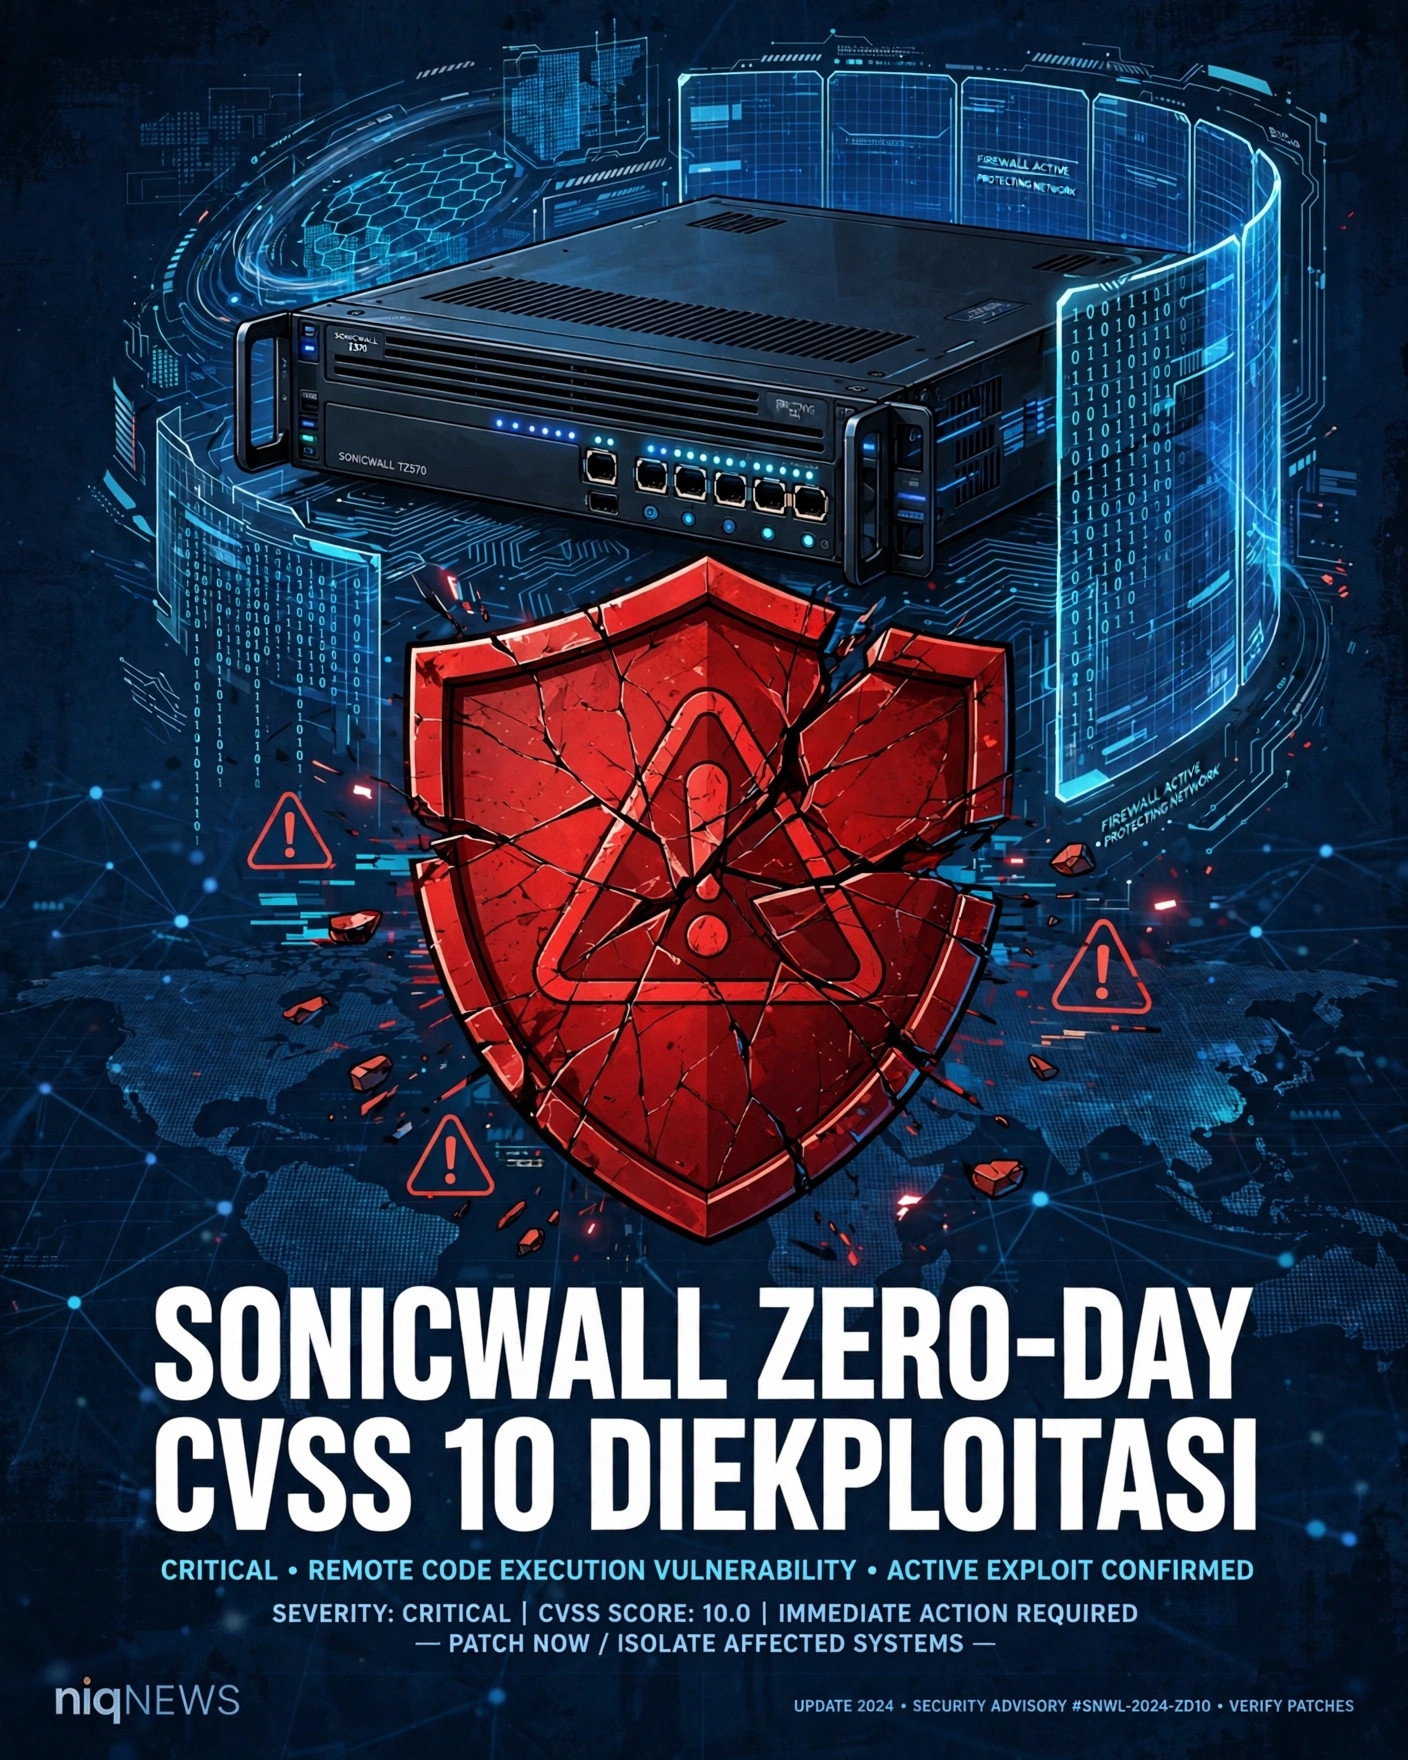
SonicWall memperingatkan dua kerentanan zero-day di perangkat SMA1000 yang sedang dieksploitasi di serangan nyata. Celah pertama, CVE-2026-83548, adalah SSRF pra-autentikasi berskor CVSS 10, sementara celah kedua, CVE-2026-83549, adalah injeksi perintah OS terautentikasi berskor 7,8 — keduanya bisa dirangkai menjadi eksekusi kode jarak jauh tanpa autentikasi.
Model yang terdampak adalah SMA1000 6210, 7210, dan 8200v, dengan hotfix 12.4.3-03526, 12.5.0-02952, dan versi lebih baru sebagai perbaikan. SonicWall menegaskan SSL-VPN di firewall SonicWall dan produk SMA100-series tidak terdampak — namun administrator perangkat SMA1000 diminta segera menambal.
Sumber: Security Boulevard